OpenCode-Einrichtungsguide
Provider-Konfiguration in opencode.json, Modell-IDs je Tarif und typische Fehlerquellen.
Ein wenige Megabyte großes Rust-Binary ersetzt Node.js und Playwright und drückt den Leerlauf-Speicher von Hunderten MB auf wenige MB. Wer dem Agenten seinen echten, eingeloggten Browser übergibt, sollte allerdings die Sicherheitsgrenzen kennen.
Am 17. November hat das OpenCode-Team OpenCode Browse 0.1.0 veröffentlicht. CLI, lokales Relay und MCP-Server wurden komplett in Rust neu geschrieben – Node.js und Playwright fallen weg.
Die Eckdaten der Ankündigung sind klar: 25-mal weniger Arbeitsspeicher, 23-mal kleineres Paket und Browser-Operationen, die dem Agenten direkt zur Verfügung stehen.
OpenCode Browse 0.1.0 tauscht die schwere Node-und-Playwright-Laufzeit gegen ein kleines natives Rust-Binary aus, damit Coding-Agents deinen echten Browser steuern können. Das Relay selbst verbraucht im Leerlauf nur noch wenige MB – den eigentlichen RAM-Bedarf bestimmt aber weiterhin Chrome, und bei aktiven Logins solltest du die Berechtigungen im Blick behalten.
Im Gegensatz zu Headless-Browser-Lösungen kombiniert OpenCode Browse einen lokalen MCP-Server mit einer Chromium-Erweiterung. Der Agent arbeitet direkt in deinem normalen Browser (Chrome, Edge, Brave, Arc, Helium, Vivaldi, Opera oder Chromium).
Agent-Tabs öffnen sich im Hintergrund in eingeklappten Tab-Gruppen. Steht ein Login, eine Zwei-Faktor-Abfrage oder eine Zahlung an, übergibt der Agent den Tab an dich und macht erst weiter, wenn du auf Continue klickst.
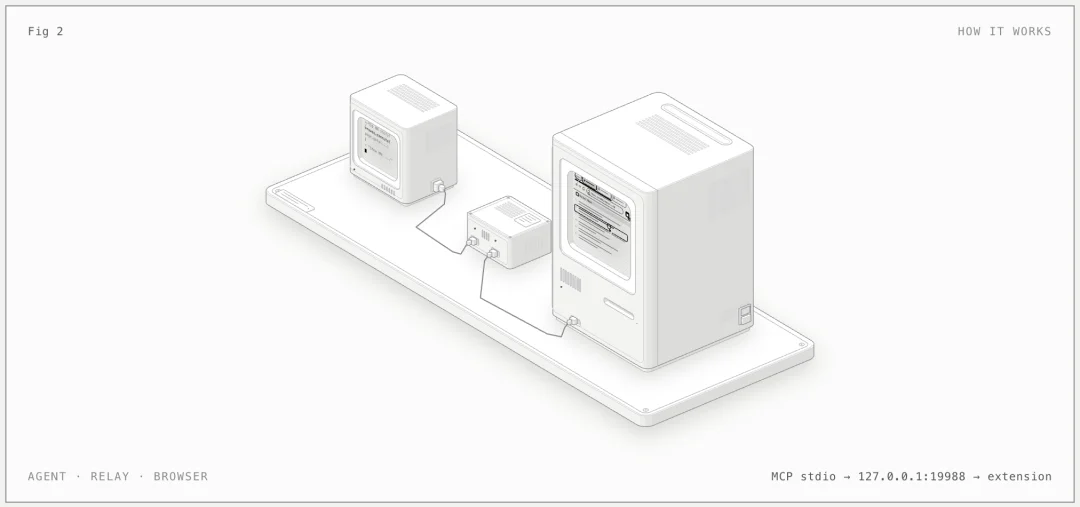
127.0.0.1:19988), die Erweiterung führt Befehle per WebSocket und chrome.debugger aus. Bild: anomalyco/browseLaut den Release-Notes zu v0.1.0 bringt der Umbau vier zentrale Änderungen:
| Bereich | Vor 0.1.0 | Ab 0.1.0 |
|---|---|---|
| Laufzeit & Abhängigkeiten | Node.js + Playwright; Relay belegte Hunderte MB | Ein natives Rust-Binary mit wenigen MB; Leerlauf bei wenigen MB |
| Steuerungs-Handle | Session-basiertes Modell | Sessions entfernt; Tab-IDs (tab) dienen direkt als Handle |
| OpenCode-Werkzeuge | In Skript-Aufrufe gekapselt | Direkte Einzel-Tools (navigate, snapshot, click, fill usw.) |
| Prozessmodell | Eigene Instanz pro Projektverzeichnis | Ein gemeinsames browse-Relay für alle OpenCode-Projekte |
Die Installation läuft über einen einzigen Befehl, der das Binary einrichtet, MCP-Clients konfiguriert und die Browser-Kopplung anstößt:
curl -fsSL https://opencode.ai/browse/install | bashTrotz des Namens unterstützt browse install über 30 MCP-Clients ab Werk – darunter Claude Code, Codex, Cursor, Windsurf, Cline, Zed und Gemini CLI.
Technisch folgt das Ganze demselben Muster wie Kimi WebBridge (die Kimi-Browser-Erweiterung): ein lokales Relay plus Chromium-Erweiterung über chrome.debugger und MCP, damit der Agent direkt deinen eingeloggten Browser nutzt. OpenCode Browse 0.1.0 bündelt Relay und MCP-Server in einem einzelnen Rust-Binary mit eingebettetem QuickJS, ergänzt eingeklappte Tab-Gruppen, Handoffs sowie allowedOrigins und verzichtet auf eine eigene Chat-Seitenleiste im Browser.
Dass das Relay nicht mehr mit Hunderten Megabyte Node-Overhead im Speicher hängt, ist ein spürbarer Fortschritt beim Startverhalten und im Leerlauf.
Trotzdem sollte man das nicht mit niedrigem Gesamt-RAM verwechseln. Browse steuert dein echtes Chrome. Sobald ein Agent Tabs öffnet, Screenshots erstellt, den Bildschirm aufzeichnet und Netzwerkverkehr mitschneidet, bestimmen die Renderer-Prozesse von Chrome den Speicherverbrauch. Rust beseitigt vor allem den Ballast in der Zwischenschicht.
Viele stutzen beim Lesen der Doku: Einerseits heißt es „removed dependency on playwright“, andererseits ist weiter von einer Playwright-ähnlichen page-API die Rede.
Beides stimmt, nur auf unterschiedlichen Ebenen. Unter der Haube sind Playwright und Node.js komplett verschwunden – das Rust-Relay spricht direkt über das Chrome DevTools Protocol (CDP) mit der Erweiterung. Auf Tool-Ebene erhalten Nicht-OpenCode-Clients (etwa Claude Code, Codex oder Cursor) ein execute-Tool, das JavaScript in einer eingebetteten QuickJS-Engine ausführt und dafür eine Playwright-ähnliche page-API (snapshot(), ref(), handoff()) bereitstellt. So müssen Modelle keine neue Syntax lernen. OpenCode selbst nutzt Code Mode und bekommt die einzelnen Browser-Tools direkt.
Bei Headless-Browsern scheitert man ständig an Login-Wänden, CAPTCHAs und Bot-Checks – und macht am Ende doch wieder manuell Screenshots für den Chat. Mit dem echten Browser entfällt genau diese Reibung.
Gleichzeitig sind Webseiten und E-Mails nicht vertrauenswürdig. Wenn ein Agent in einem Browser klickt, in dem du bei GitHub, Cloud-Konsolen oder deinem Arbeitsmail-Konto angemeldet bist, kann eine versteckte Prompt-Injection auf einer Seite theoretisch zu echten Klicks führen.
Das Sicherheitskonzept von 0.1.0 setzt dafür klare Leitplanken:
127.0.0.1, prüft bei jedem Aufruf ein lokales Token, koppelt per Einmal-Code mit ECDH-Schlüsseltausch und akzeptiert nur offizielle Extension-IDs.chrome://- bzw. file://-URLs öffnen. Cookie- und Storage-Zugriffe bleiben auf den Host des jeweiligen Tabs beschränkt.Zwei Einschränkungen bleiben aus unserer Sicht wichtig: allowedOrigins und readOnly sind pro Tab opt-in, und die Doku weist ausdrücklich darauf hin, dass QuickJS „sandboxed, not a boundary“ ist – Code des Agenten läuft faktisch mit deinen Rechten. Für freiere Aufgaben empfiehlt sich deshalb entweder allowedOrigins oder ein eigenes Chrome-Profil statt des Hauptprofils mit Banking- und Produktivzugängen.
Standardmäßig nutzt Browse menschlich wirkende Eingaben (geschwungene Mausbewegungen, getaktetes Tippen, weiches Scrollen), um Bot-Erkennung zu umgehen. Dadurch fühlen sich Interaktionen etwas langsamer an als bei rohen Headless-Skripten. In lokalen Testumgebungen lässt sich das mit OPENCODE_BROWSER_HUMAN_INPUT=0 abschalten.
Noch zwei praktische Hinweise zum Schluss: Derzeit werden ausschließlich Chromium-Browser unterstützt (noch kein Firefox), und im Chrome Web Store tauchen bereits nachgeahmte Erweiterungen auf. Installiere die Erweiterung daher ausschließlich über Add to Chrome auf opencode.ai/product/browse oder über das GitHub-Repository.
OpenCode Browse funktioniert mit jedem MCP-Client. Verbinde CodingPass mit OpenCode oder Claude Code, abgerechnet zu offiziellen API-Preisen, jederzeit kündbar.