OpenCode 接入指南
opencode.json 的 provider 配置、各档位的模型 ID,以及常见报错怎么查。
把 Node.js 和 Playwright 换成一个几 MB 的 Rust 二进制,空闲内存从几百 MB 降到几 MB。但把已登录的真实浏览器直接交给 Agent,省下来的内存和新增的风险一样值得看清。
11 月 17 日,OpenCode 团队发布了 OpenCode Browse 0.1.0。这次更新用 Rust 重写了底层 CLI、本地中继和 MCP 服务,去掉了对 Node.js 和 Playwright 的依赖。
官方给出的几项变化很直接:内存占用降低 25 倍,安装包体积缩小 23 倍,浏览器操作直接暴露给 Agent。
一句话:OpenCode Browse 0.1.0 把原本几百 MB 的 Node + Playwright 运行时换成了一个几 MB 的 Rust 原生二进制,让 Agent 直接操控你平时登录好的真实浏览器。不过,省下的是中继进程的内存,Chrome 自己的开销一分没少;把真实登录态交给 Agent 之前,权限边界也得先看清楚。
和多数基于无头浏览器的工具不同,OpenCode Browse 通过一个本地 MCP 服务加一个 Chromium 扩展,让 Agent 直接连上你日常在用的浏览器(支持 Chrome、Edge、Brave、Arc、Helium、Vivaldi、Opera 和 Chromium)。
Agent 打开的标签页会收进后台折叠的标签组里,不抢前台焦点。遇到登录、两步验证(2FA)或付款页面,Agent 会暂停并把标签页交还给你,等你手动处理完点击 Continue 再继续。
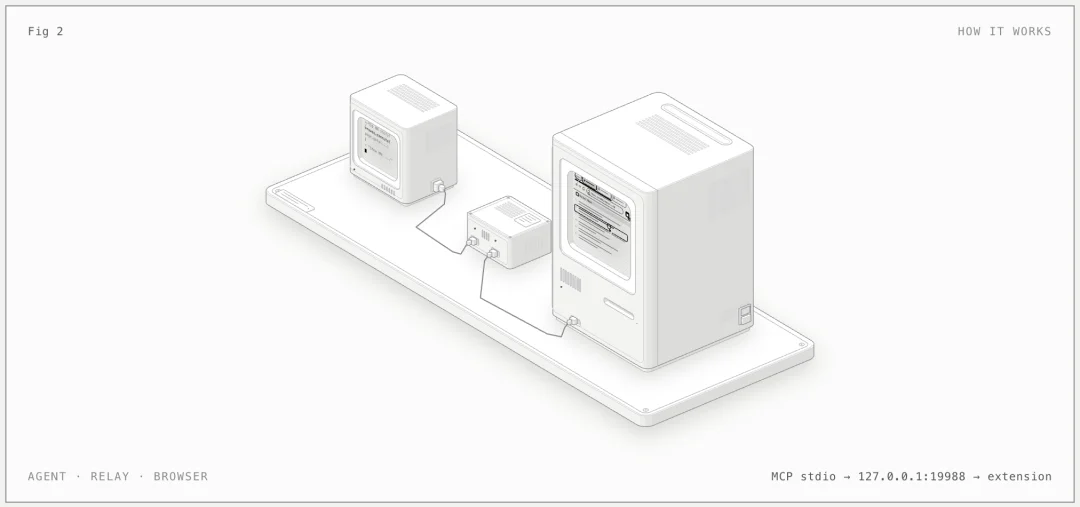
127.0.0.1:19988),浏览器扩展通过 WebSocket 和 chrome.debugger 执行指令。图:anomalyco/browse对照 v0.1.0 发布说明,这次重写的核心改动有四项:
| 维度 | 0.1.0 之前 | 0.1.0 之后 |
|---|---|---|
| 运行时与依赖 | 依赖 Node.js 与 Playwright,空闲占用数百 MB | 单个几 MB 的 Rust 二进制,空闲仅数 MB |
| 操作句柄 | 围绕 Session 管理,需先建会话再操作 | 取消 Session,直接以标签页 ID(tab)为句柄 |
| OpenCode 工具面 | 封装在脚本调用内 | 直接暴露 navigate、snapshot、click、fill 等原子工具 |
| 进程模型 | 每个项目目录起一个独立实例 | 所有 OpenCode 项目共享同一个 browse 服务 |
安装方式也收拢了:一条命令即可装好二进制并引导配置 MCP 客户端与扩展配对。
curl -fsSL https://opencode.ai/browse/install | bash虽然叫 OpenCode Browse,但 browse install 实际内置了 30 多个客户端的配置模板,除了 OpenCode,Claude Code、Codex、Cursor、Windsurf、Cline、Zed、Gemini CLI 都能直接配好。
从技术路线上看,它和 Kimi WebBridge(Kimi 浏览器扩展)属于同一套方案:都是“本地中继 + Chromium 扩展 + chrome.debugger + MCP”,直接复用当前已登录的浏览器,而不是另起无头实例。区别在于 OpenCode Browse 0.1.0 把中继和 MCP 打包成了单个 Rust 二进制(内嵌 QuickJS),加上了后台折叠标签组、Handoff 交接和 allowedOrigins 限制,并且只做 Agent 底座,不在浏览器里塞聊天侧边栏。
把这次发布和社区反馈对照着看,有四个地方最值得单独拎出来说。
Rust 重写确实把 CLI 和中继服务的空闲内存从几百 MB 压到了几 MB,启动和常驻几乎没有负担。
但我们觉得不能把这理解成“浏览器自动化变轻了”。Browse 控制的是你本地真实的 Chrome,一旦 Agent 开始在后台开标签页、截全屏图、抓网络请求和录屏,真正吃内存的是 Chrome 的渲染进程。Rust 省掉的是中间层空耗,电脑总内存的压力大头依然在浏览器本身。
不少人看完发布说明会犯嘀咕:既然号称移除了 Playwright,为什么文档里还在提 page、snapshot()?
实际上这是两层事。底层通信已经完全换成了 Rust 直连 Chrome DevTools Protocol(CDP),和 Playwright 以及 Node.js 彻底无关;但在工具接口层,为了照顾 OpenCode 之外的客户端(比如 Claude Code、Codex、Cursor),Browse 在 Rust 中继里内嵌了一个 QuickJS 引擎,通过 execute 工具暴露了一套 Playwright 风格的 page API。
这样做的好处很务实:模型对 Playwright 的写法最熟,换了底层也不用重新适应一套陌生接口。而 OpenCode 自己因为支持 Code Mode,直接拿到了 navigate、snapshot、click、recording 等原生工具来组合调用。
过去写脚本或改前端,最烦的是无头浏览器一打开就被登录墙、验证码或 Cloudflare 拦下,最后还是得自己手动截图贴回对话框。Browse 直接复用你已登录的标签页和扩展,确实把这个断点接上了。
但便利和风险是一体两面。网页内容和邮件都是不可信的外部输入,当 Agent 能直接操作你已经登录了 GitHub、云控制台甚至公司邮箱的浏览器时,页面里藏一段诱导指令,理论上就可能变成一次真实点击。
从 安全设计 来看,0.1.0 做了几层硬性约束:
127.0.0.1,每次请求校验本地 token,浏览器配对走一次性配对码加 ECDH 密钥协商,且只信任官方扩展 ID。chrome:// 或本地 file:// 页面;Cookie 和存储读写默认限制在当前标签页所属域名内。不过我们觉得,这套机制依然有两个前提需要注意:第一,限制站点范围的 allowedOrigins 和只读模式 readOnly 默认都是可选开启;第二,QuickJS 的 execute 沙箱在文档里明确写了“是沙箱,但不是安全边界”(Treat code an agent runs as code running as you)。如果要让 Agent 自由跑任务,最稳妥的做法是显式传入 allowedOrigins,或者专门分一个单独的浏览器 Profile,别把主力账号和工作后台全挂在同一个窗口里。
Browse 默认开启了拟人输入(模拟曲线移动鼠标、分段打字、平滑滚动)来降低被站点风控拦截的概率,所以实测时网页交互会比无头脚本略慢半拍。如果是在本地测试环境跑自动化、不需要防检测,可以设置 OPENCODE_BROWSER_HUMAN_INPUT=0 切回全速模式。
另外两件小事也顺手提一下:目前扩展只支持 Chromium 内核浏览器,Firefox 暂时不支持;Chrome 应用商店里已经出现了一些名字相近的仿冒扩展,安装时建议直接从 opencode.ai/product/browse 页面的 Add to Chrome 跳转,或者去 GitHub 仓库 核对发布链接。
OpenCode Browse 支持直连任意 MCP 客户端。把 CodingPass 接进 OpenCode 或 Claude Code,按官方 API 价计量,随时取消。