Подключение OpenCode
Настройка провайдера в opencode.json, ID моделей по тарифам и разбор частых ошибок.
Замена Node.js и Playwright на компактный Rust-бинарник снизила потребление памяти в простое с сотен мегабайт до нескольких. Но передача агенту реального браузера с активными сессиями требует понимания границ безопасности.
17 ноября команда OpenCode выпустила OpenCode Browse 0.1.0. В этом релизе CLI, локальный релей и MCP-сервер полностью переписаны на Rust без зависимостей от Node.js и Playwright.
Ключевые цифры из анонса: в 25 раз меньше памяти, в 23 раза меньше размер и прямой доступ агента к операциям в браузере.
OpenCode Browse 0.1.0 меняет тяжёлую связку Node.js и Playwright на небольшой нативный бинарник на Rust, чтобы агенты управляли вашим обычным браузером. Сам релей теперь занимает несколько мегабайт в простое, но основную память по-прежнему забирает Chrome — а доступ агента к залогиненным сайтам требует аккуратной настройки прав.
В отличие от headless-инструментов, OpenCode Browse связывает локальный MCP-сервер с расширением для Chromium, позволяя агенту работать в вашем повседневном браузере (Chrome, Edge, Brave, Arc, Helium, Vivaldi, Opera или Chromium).
Вкладки агента открываются в фоне в свёрнутых группах. Когда требуется вход в аккаунт, 2FA или оплата, агент передаёт управление вам и ждёт нажатия кнопки Continue.
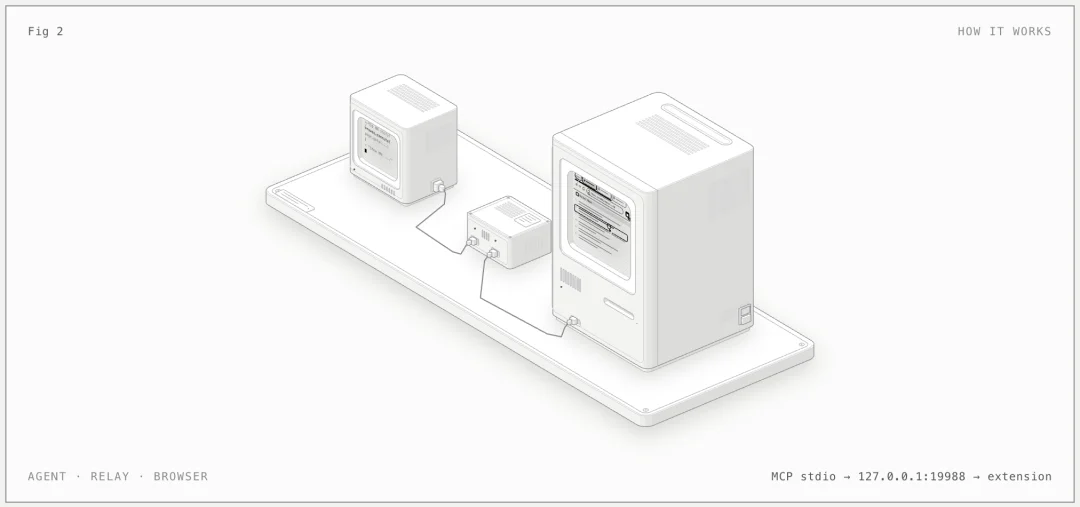
127.0.0.1:19988), а расширение выполняет команды через WebSocket и chrome.debugger. Изображение: anomalyco/browseПо списку изменений v0.1.0 в архитектуре произошло четыре главных сдвига:
| Аспект | До 0.1.0 | В 0.1.0 |
|---|---|---|
| Рантайм и зависимости | Node.js + Playwright; релей занимал сотни МБ | Один бинарник на Rust в пару МБ; несколько МБ в простое |
| Идентификатор работы | Модель на базе сессий | Сессии убраны; роль дескриптора выполняют ID вкладок (tab) |
| Инструменты OpenCode | Скрыты внутри выполнения скриптов | Прямые инструменты (navigate, snapshot, click, fill и др.) |
| Модель процессов | Отдельный процесс на каждый каталог проекта | Один общий релей browse для всех проектов OpenCode |
Установка сведена к одной команде, которая ставит бинарник, прописывает конфиги MCP-клиентов и помогает привязать расширение:
curl -fsSL https://opencode.ai/browse/install | bashНесмотря на название, browse install умеет настраивать более 30 MCP-клиентов — среди них Claude Code, Codex, Cursor, Windsurf, Cline, Zed и Gemini CLI.
По архитектуре это практически та же схема, что и у Kimi WebBridge (расширение Kimi для браузера): локальный релей плюс расширение Chromium, управляющее вкладками через chrome.debugger и MCP в вашем уже залогиненном браузере. В OpenCode Browse 0.1.0 релей и MCP упакованы в один Rust-бинарник со встроенным QuickJS, добавлены свёрнутые группы вкладок, handoff-передача и ограничение allowedOrigins, а в самом браузере нет отдельной боковой панели с чатом.
Уменьшение фонового потребления релея с сотен мегабайт до нескольких — заметный плюс для скорости запуска и простоя.
При этом не стоит путать экономию в прослойке с общим расходом ОЗУ. Browse управляет реальным Chrome: как только агент начинает открывать вкладки, делать скриншоты, записывать экран и перехватывать сетевой трафик, основную память всё так же забирают процессы рендеринга Chrome. Rust убрал лишь накладные расходы Node и Playwright.
Многие обратили внимание на кажущееся противоречие: в анонсе говорится об удалении Playwright, а в README фигурирует page-API в стиле Playwright.
Здесь нет ошибки — речь о разных слоях. Под капотом Playwright и Node.js действительно нет: релей на Rust общается с расширением напрямую по Chrome DevTools Protocol (CDP). На уровне инструментов для сторонних клиентов (Claude Code, Codex, Cursor) используется инструмент execute, который запускает JavaScript во встроенном движке QuickJS с Playwright-подобным API page (snapshot(), ref(), handoff()). Это позволяет моделям сразу писать привычный код. Сам OpenCode работает в режиме Code Mode и получает отдельные нативные инструменты браузера напрямую.
Главная проблема headless-браузеров — постоянные блокировки, капчи и экраны входа, из-за которых разработчикам приходится вручную делать скриншоты для чата с агентом. Работа в реальном браузере снимает эту рутину.
Но веб-страницы и письма — недоверенный ввод. Если агент действует внутри браузера, где вы уже вошли в GitHub, облачные консоли и рабочую почту, скрытая prompt-инъекция на странице теоретически способна превратиться в реальные клики.
В модели безопасности 0.1.0 заложены серьёзные ограничения:
127.0.0.1, проверяет локальный токен при каждом запросе, привязывает браузер по одноразовому коду с обменом ключами ECDH и доверяет только официальным ID расширения.chrome:// или file://. Доступ к cookie и хранилищу ограничен доменом конкретной вкладки.Тем не менее два момента стоит учитывать отдельно: флаги allowedOrigins и readOnly включаются вручную для вкладки, а в документации прямо указано, что песочница QuickJS — «sandboxed, not a boundary» (код агента выполняется с вашими правами). Для автономных задач безопаснее передавать allowedOrigins или завести отдельный профиль Chrome вместо основного с банковскими и рабочими аккаунтами.
По умолчанию в Browse включён режим «человеческого» ввода (плавные траектории мыши, размеренный набор текста, плавная прокрутка), чтобы реже срабатывала антибот-защита. Из-за этого отклик может казаться чуть медленнее, чем в обычных headless-скриптах. На локальных стендах это отключается переменной OPENCODE_BROWSER_HUMAN_INPUT=0.
Ещё два нюанса: пока поддерживаются только браузеры на базе Chromium (поддержки Firefox нет), а в Chrome Web Store уже начали появляться поддельные расширения со схожим названием. Устанавливайте расширение только по кнопке Add to Chrome на opencode.ai/product/browse или через репозиторий на GitHub.
OpenCode Browse работает с любым MCP-клиентом. Подключите CodingPass к OpenCode или Claude Code — списание по официальным ценам API, отмена в любой момент.